Das eigentliche Risiko erweiterter Rechte in Power Automate
Läuft ein Flow mit den erweiterten Rechten eines Dienstkontos, wird seine eigene Eingabevalidierung zur letzten Verteidigungslinie — nicht die Berechtigung des Aufrufers.
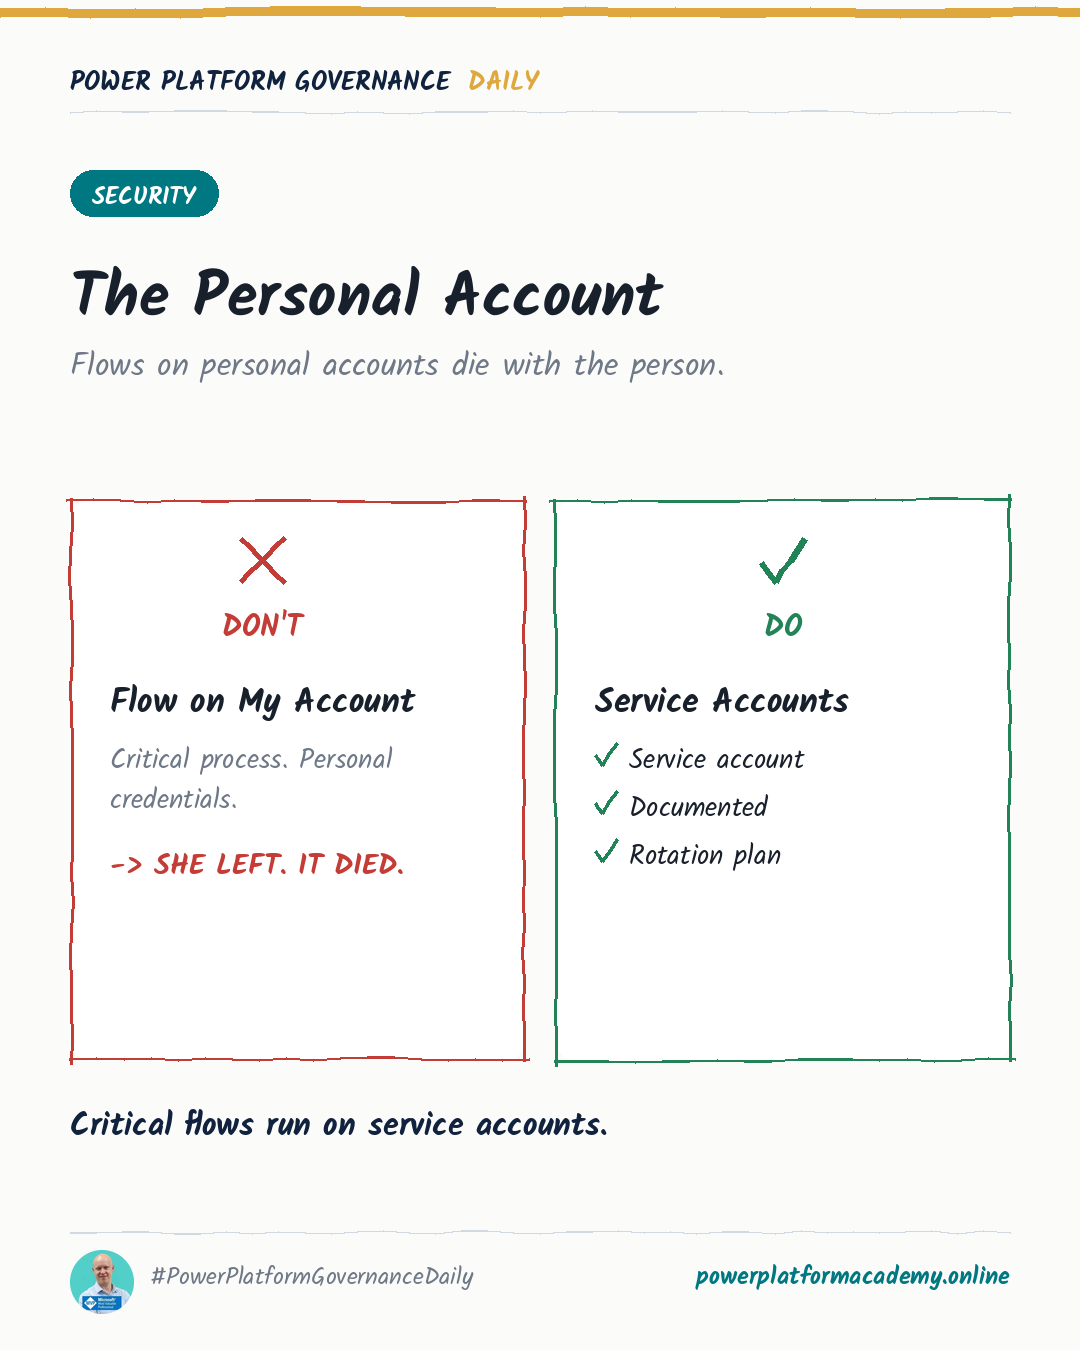
TL;DR
Läuft ein Flow mit den erweiterten Rechten eines Dienstkontos, wird die Eingabevalidierung im Flow selbst — nicht die Berechtigung des aufrufenden Nutzers — zur einzigen echten Sicherheitsprüfung; das Dienstkonto daher exakt auf das beschränken, was die Flow-Aktionen brauchen, und für sensible Vorgänge ein explizites Audit-Log ergänzen, da der Flow-Verlauf allein für Compliance-Zwecke oft nicht genügt.
Original von Marcel Lehmann, auf PowerPlatformTip. Artikel lesen
Dies ist unsere eigene Kurzfassung, keine Wiederveröffentlichung oder vollständige Übersetzung. Beide Publikationen werden von Marcel Lehmann herausgegeben.
Bedeutung für Governance
- Maker: die einen Flow mit den erweiterten Rechten eines Dienstkontos bauen, müssen jede Eingabe im Flow selbst validieren, denn die Rechte des Aufrufers spielen ab dem Moment keine Rolle mehr, in dem der Flow übernimmt.
- Admins/CoE: das Dienstkonto exakt auf das beschränken, was die Flow-Aktionen brauchen, statt breiten Admin-Zugriff zu geben, damit aus einer Validierungslücke nicht eine Tenant-weite wird.
- Security/Compliance: für sensible Vorgänge ein explizites Audit-Log verlangen, da der Standard-Laufverlauf allein als Nachweis in einem Compliance-Review oft nicht ausreicht.